
Microsoft Scout를 사용하여 Git 및 Shell 명령 실행
Microsoft Scout를 사용하여 Git과 셸 명령어를 효율적으로 활용하는 방법을 익히세요. 이 종합 가이드는 생산성을 높이고 업무를 간소화하는 모든 단계를 안내합니다. 지금 바로 학습을 시작하세요!

가장 중요한 사항들
- Microsoft Scout는 자연어로 된 설명을 Git 및 Shell 명령으로 변환하고 직접 실행하여 대화 내에서 결과 및 진행 상황 세부 정보를 표시할 수 있습니다.
- Scout는 보안을 강화하기 위해 셸 명령어를 세 가지 권한 수준(자동 승인, 승인 요청, 거부)으로 분류합니다. 즉, 네트워크에 쓰거나 연결하는 명령어는 명시적인 승인이 필요하며, 파괴적인 명령어는 금지됩니다.
- Scout는 셸 명령에 대한 정밀한 사용자 지정 설정을 제공하여 사용자가 허용 또는 거부 목록에 대한 패턴을 정의하고 보안 강화를 위해 항상 승인이 필요한 민감한 경로를 설정할 수 있도록 합니다.
공장 마이크로소프트 부조종사 Scout는 단순한 텍스트 기반 채팅창과 달리 실제 셸 명령어를 기기에서 직접 실행합니다. 특정 프로젝트를 지정하여 빌드, 테스트, 린트 검사 또는 코드 이동과 같은 작업을 요청할 수 있습니다. git 그리고 gh이 프로그램은 해당 명령을 작업 공간에서 직접 실행합니다. 전체 프로세스를 제어합니다. 권한 시스템 각 명령은 세 단계로 나뉘어 있어 Scout가 자동으로 작동하는지 아니면 사용자의 승인을 기다리는지 항상 알 수 있습니다.
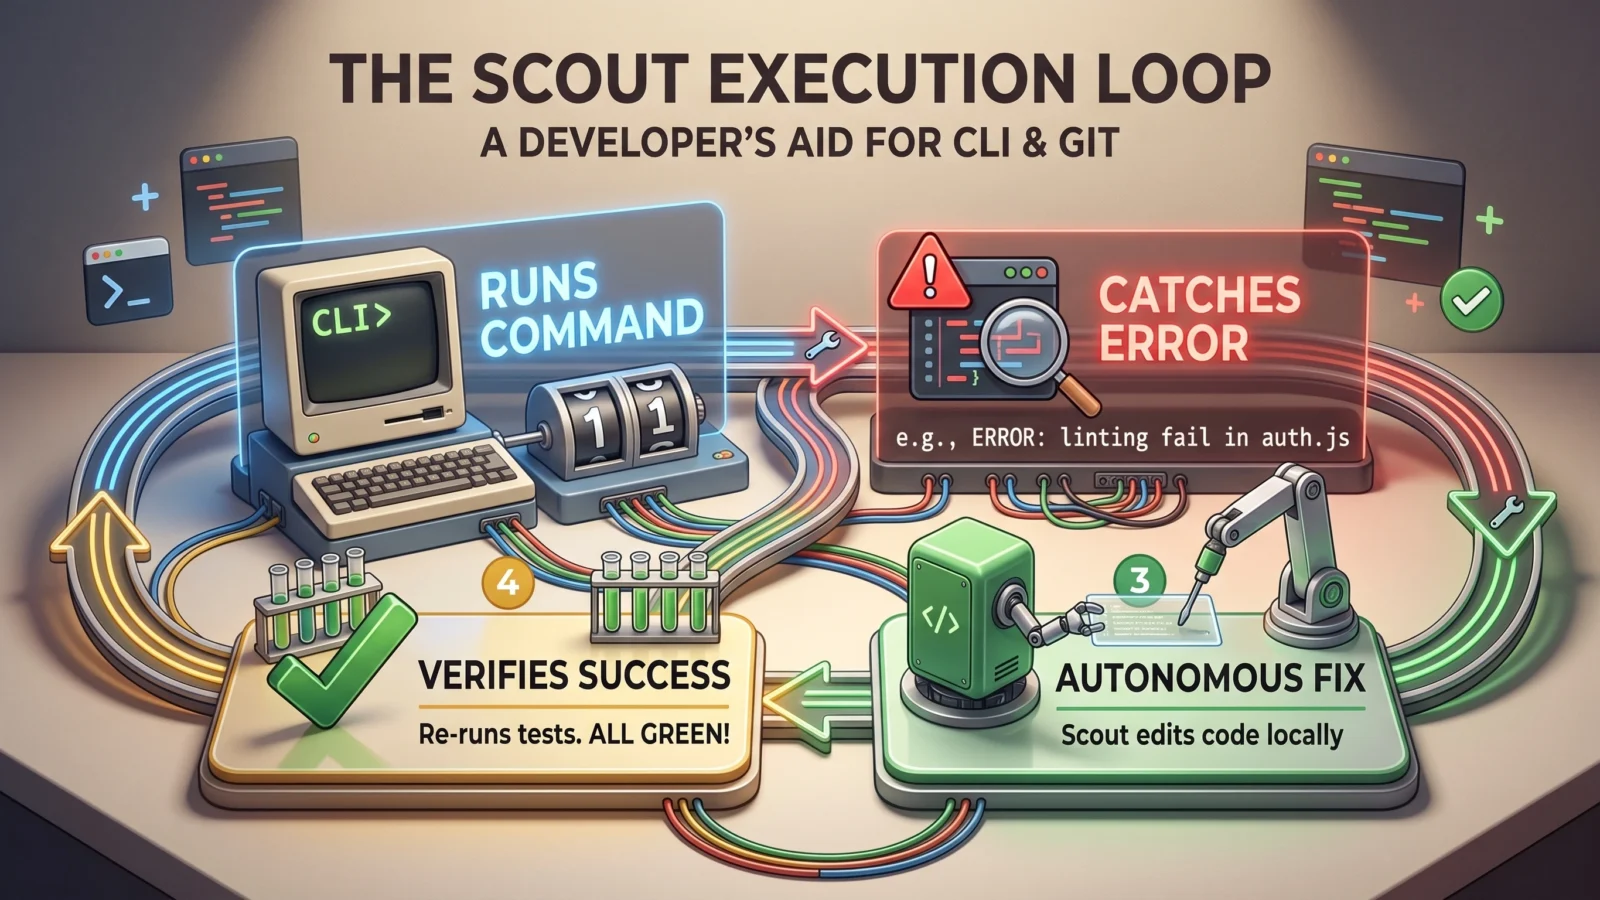
빠른 답변: 셸 접근은 기본적으로 활성화되어 있지만 자동 승인은 비활성화되어 있습니다. 즉, Scout는 정확한 명령어를 표시하고 사용자가 지정할 때까지 기다립니다. 승인 어떤 것을 실행하기 전에 git push 또는 npm install 또는 모든 네트워크 콜백. 하지만 명령은 읽기 전용입니다. 예를 들어 다음과 같습니다. git log 그리고 git diff자동으로 실행됩니다.
무엇을 할 수 있을까요? 마이크로소프트 엣지 카나리아 터미널에서 Scout가 활성화되었습니다.
Scout는 터미널을 일반적인 실행 환경처럼 취급합니다. 패키지를 설치하고, 프로젝트를 빌드하고, 시스템 상태를 확인하고, 프로그램을 실행할 수 있습니다. 상위 4개 디지털 광고 개발자 도구 포함 git 그리고 gh 그리고 curl 그리고 PowerShell도 마찬가지입니다. 명령어를 직접 붙여넣는 대신, 작업을 설명하면 Scout가 이를 올바른 명령어로 변환하여 실행하고 대화창 내에서 결과를 알려줍니다.
Scout가 처리하는 개발자 작업은 일상 업무와 완벽하게 일치합니다. 실제 작업은 다음과 같습니다.
| 임무 | 요청 예시 |
|---|---|
| 건물 | "프로젝트를 구축하고 오류가 있으면 알려주세요." |
| 시험 | "테스트 스위트를 실행하고 오류가 있으면 보고하십시오." |
| 코드 검사(린트) | "src 폴더를 확인하고 문제가 있으면 수정하세요." |
| 힘내 | "최근 3개 커밋의 변경 사항(diff)을 보여주세요" 또는 "새로운 브랜치를 생성하고 내 변경 사항을 설치해 주세요." |
| 깃허브 CLI | “내 미처리 출금 요청(PR) 보기” 또는 “이 설명으로 출금 요청 생성”. |
| 디버깅(Debugging) | "실패한 테스트를 상세한 출력과 함께 실행하고 오류를 설명하세요." |
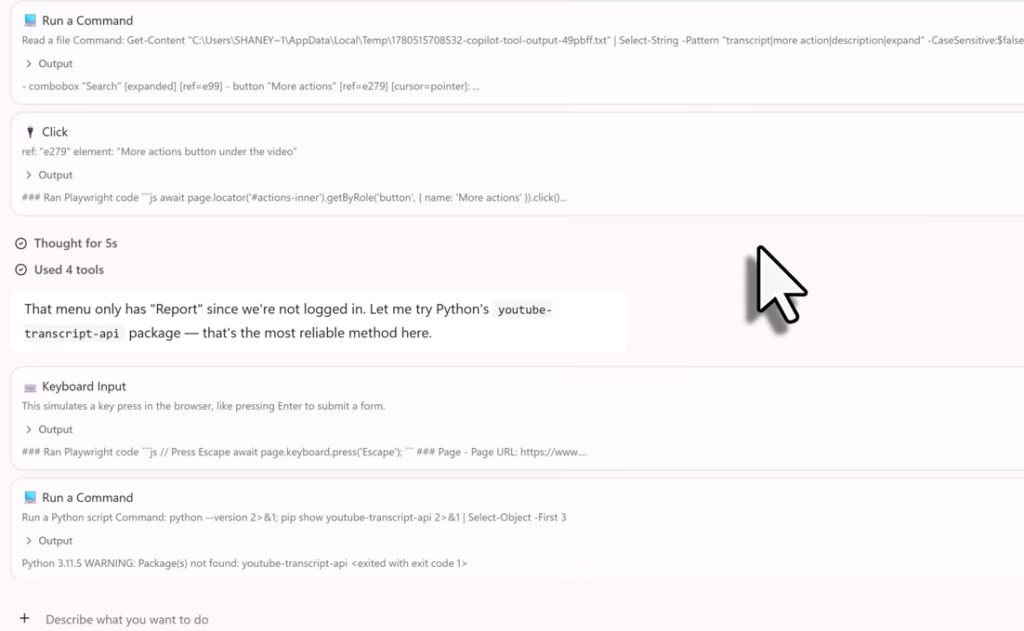
셸 명령에 대한 세 가지 권한 수준
Scout가 실행하려는 모든 명령은 실행 전에 범주화됩니다 . 이는 자동화가 의도치 않은 문제를 야기하지 않도록 보장하는 핵심 메커니즘입니다. 읽기 전용 명령은 조용히 실행되고, 입력 또는 네트워크 연결 명령은 사용자의 승인을 기다리는 동안 일시 중지되며, 파괴적인 명령은 완전히 차단됩니다.
| 레벨 | 행동, 행위 | 예 |
|---|---|---|
| 자동 승인 | 승인이 필요 없는 작업 | ls, cat, grep, git log, git diff, docker ps, npm list, gh pr list, kubectl get |
| 승인 요청 | 귀하의 승인을 기다리고 있습니다. | npm install, git push, curl네트워크 요청, 파일 쓰기 작업 |
| 배제 | 완전 금지 | 파괴적인 명령들, 예를 들어 rm -rf /, format |
명령이 프롬프트 단계에 도달하면 Scout는 작업을 수행하기 전에 실행하려는 특정 명령을 표시합니다. 그러면 '승인'을 선택하여 진행을 허용하거나 '거부 '를 선택하여 중지할 수 있습니다. 또한 ' 항상 허용'을 선택하여 향후 유사한 명령에 대한 자동 승인을 설정할 수 있습니다. 이는 반복적인 작업에 편리하지만, 포괄적인 승인을 선택하면 향후 유사한 명령이 자동으로 실행되지 않을 수 있으므로 주의해서 사용해야 합니다.
셸 작동에 영향을 미치는 기본 설정
기본적으로 Scout는 명령 실행을 요청하도록 설정되어 있지만, 위험한 명령을 자체적으로 실행하지는 않습니다. 개발자에게 특히 중요한 기본 설정은 세 가지입니다.
| 준비 | 기본값 | 그 영향 |
|---|---|---|
| 쉘에 액세스 | 활성화됨 | Scout는 권한 수준에 따라 터미널 명령 실행을 요청할 수 있습니다. |
| 자동 승인 | 고장난 | 모든 작업에는 확인이 필요하며, 각 기능에 대해 자동 승인 기능을 명시적으로 활성화해야 합니다. |
| WorkIQ 연결 | 활성화됨 | Microsoft 365 데이터 검색은 추가 설정 없이 작동합니다. |
Microsoft Scout는 단일 작업 영역 디렉터리 내에서만 작동하므로 사용자가 지정한 폴더 내에서만 문서를 생성하고 스크립트를 실행하고 파일을 정리할 수 있습니다. 활성 프로젝트에 사용할 폴더를 선택하면 Scout의 셸 활동이 실제로 처리하려는 작업으로 제한됩니다.
자동으로 실행되는 명령어를 사용자 지정하세요
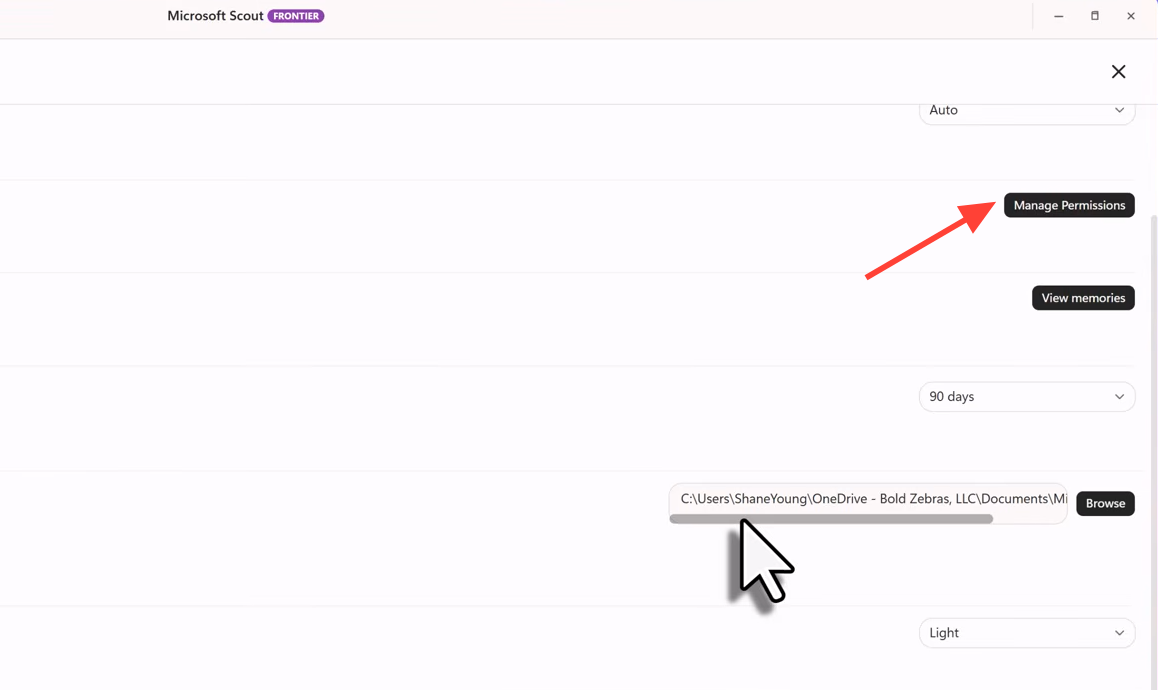
기본 프롬프트가 작업에 방해가 되거나 더 엄격한 제한을 원하는 경우 설정 > 권한 에서 동작을 수정할 수 있습니다 . 여기에서 Scout가 명령줄에서 얼마나 자유롭게 사용할 수 있는지 정의할 수 있습니다.
- 스타일을 추가하세요 허용 목록 프롬프트 없이 특정 명령을 실행하려면.
- 스타일을 추가하세요 거부 목록 명령어 범주 전체를 차단하려면.
- 스위치 읽기 전용 자동 승인 켜짐과 꺼짐 사이.
- 퍄퍄퍄 민감한 경로 접근하려면 항상 승인이 필요합니다.
팁: 셸 및 브라우저 자동화는 로컬 비밀 정보, 세션 쿠키 및 저장소 상태와 가까운 곳에 저장되므로, 편의를 위해 확장하기 전에 허용 목록과 차단 목록 패턴을 정의해 두는 것이 좋습니다. 파괴적인 명령에 대한 짧은 차단 목록을 만들어 두는 것이 잘못 분류된 명령으로 인해 발생하는 문제를 해결하는 것보다 훨씬 비용 효율적입니다.
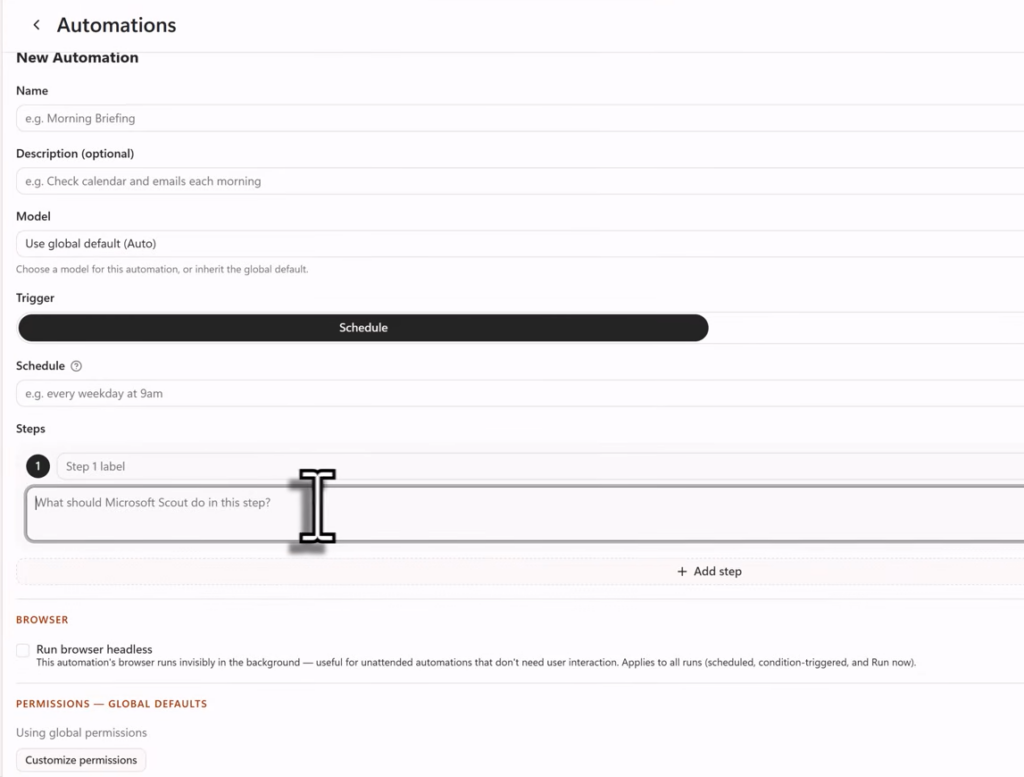
Microsoft Scout에서 복잡한 작업을 하위 에이전트에게 위임하는 방법
대규모 작업이나 병렬 작업의 경우, Scout는 백그라운드에서 작동하고 완료 시 보고하는 특수 하위 에이전트를 배포할 수 있습니다. 이러한 에이전트 중 상당수는 개발 작업을 위해 특별히 설계되었으며, 작업을 완료하는 동안 메인 대화를 방해하지 않습니다.
| 프록시 유형 | 그의 직업 | متى يُستخدم |
|---|---|---|
| 둘러보기 | 여러 파일과 모듈에 걸쳐 코드베이스를 빠르게 검색할 수 있습니다. | 낯선 코드 이해하기, 데이터 흐름 추적하기, 구조 분석하기 |
| 태스크 | 이 시스템은 구축, 테스트, 오류 검사 및 설치 작업을 실행합니다. | 테스트 스위트 실행, 프로젝트 빌드, 종속성 설치 |
| 코드 검토 | 이 프로그램은 코드 변경 사항을 분석하여 오류 및 보안 문제를 찾아냅니다. | 변경 사항을 적용하기 전에 차이점을 검토하고 논리적 오류가 없는지 확인하십시오. |
| 리써치 | 인용 정보를 포함한 포괄적인 웹 및 저장소 검색 | 기술적 질문 조사, 라이브러리 비교, 문서 찾기 |
| 범용 | 복잡하고 여러 단계를 거치는 작업을 위한 완벽한 툴킷 | 파일 구조 재구성, 기능 구현, 복잡한 마이그레이션 작업 |
Scout는 작업이 병렬 실행이나 격리된 컨텍스트에서 실행될 때 이점을 얻을 수 있는지 자동으로 판단한 다음, 특정 지침과 함께 하나 이상의 하위 에이전트를 실행합니다. 이를 통해 전체 테스트 실행이나 차이점 검토와 같은 작업을 후속 요청을 차단하지 않고 수행할 수 있습니다.
Microsoft Scout에서 셸 명령을 실행하기 위한 기본 요구 사항
Scout는 Windows 및 macOS 용 데스크톱 애플리케이션이지만 아직 모든 Microsoft 365 사용자에게 출시되지는 않았습니다. 이 애플리케이션은 Microsoft의 Frontier Early Access 채널에서 실행되며, 개발자 중심 기능이 현재 구성의 주요 이유입니다. GitHub Copilot 라이선스가 필요하다는 것은 Scout가 단순히 Office 문서를 읽는 것이 아니라 코드를 실행하도록 설계되었음을 직접적으로 보여줍니다.
| 알마틀브 | 파일 |
|---|---|
| 플랫폼 | 윈도우 11 또는 macOS 12(몬터레이) 이상 |
| 계정 | 회사 또는 학교 계정으로 Microsoft 365를 사용해야 합니다(개인 계정은 지원되지 않습니다). |
| 마이크로소프트 365 부조종사 | 계정에 활성 라이선스가 할당되었습니다. Microsoft Copilot 시작하기 방법을 알아보세요. |
| GitHub 부조종사 | 사업자 또는 기업용 라이선스 |
| 윈도우 라이브러리 | 최신 Microsoft Visual C++ 재배포 가능 패키지 |
| 설치 권한 | 로컬 관리자 권한 및 활성 Intune 계정 |
로그인하려면 IT 관리자가 Scout 액세스 설정을 완료해야 하며, 명시적인 동의를 얻어 Frontier 프로그램에 등록하는 것이 이 과정의 핵심입니다. 이러한 단계를 완료하면 플랫폼에 맞는 Microsoft Scout 설치 프로그램을 다운로드하여 실행할 수 있습니다 . 로그인 시 조직의 Microsoft 365 자격 증명을 사용하여 인증한 다음 Microsoft Copilot 라이선스를 사용하여 GitHub에 로그인합니다. 라이선스가 아직 할당되지 않은 경우 관리자는 GitHub Copilot 조직 설정을 검토할 수 있습니다.
명령어가 성공적으로 실행되도록 보장하는 방법
Scout의 워크플로는 지속적으로 표시됩니다. 도구 호출, 권한 요청, 생성된 파일, 최종 결과 등 대화 진행 상황에 대한 세부 정보가 실시간으로 제공됩니다. 출력은 풍부한 Markdown 형식으로 표시되므로 빌드 오류, 테스트 실패 및 명령 출력은 일반 텍스트가 아닌 제목, 표 및 문법적으로 구분된 코드 블록과 함께 나타납니다.
디스크에 기록되는 명령의 경우, 다른 터미널 작업과 마찬가지로 결과를 확인할 수 있습니다. Scout에서 생성하거나 수정된 파일은 작업 공간 디렉터리에 저장되며, Word , Excel , PowerPoint 파일은 해당 기본 응용 프로그램에서 열립니다. 브랜치 생성이나 "프롬프트" 수준에서 명령 실행과 같은 Git 작업이 완료되면, 대화창에 승인 확인 메시지 와 명령 출력 결과가 표시되어 작업이 성공적으로 완료된 것입니다.
Scout는 사전 출시 프로그램이므로 미리 보기 기간 동안 기능 및 기본 설정이 변경될 수 있습니다. 하지만 권한 모델은 가장 먼저 익혀야 할 부분입니다. 어떤 명령이 자동으로 실행되고, 어떤 명령이 사용자의 승인을 기다리는지, 그리고 어디에서 이러한 제한을 수정할 수 있는지 이해하면 Scout를 통해 Git과 셸을 실행하는 것이 위험 부담이 적은 예측 가능한 작업이 됩니다.
댓글이 닫혀있다.