
안드로이드 17은 인터넷 서비스 제공업체가 사용자의 위치와 앱을 추적하는 것을 차단합니다.
드디어 안드로이드 17로 완벽한 개인 정보 보호를 누리며 인터넷을 이용할 수 있습니다! 이번 업데이트를 통해 인터넷 서비스 제공업체가 사용자의 위치와 앱 정보를 볼 수 없도록 차단하는 방법을 알아보세요. 지금 바로 데이터를 보호하세요!

가장 중요한 사항들
- Android 17은 방문하는 도메인 이름을 암호화하는 ECH(Encrypted Client Hello) 기능을 제공하여, 프라이빗 DNS와 함께 사용하면 인터넷 서비스 제공업체가 사용자의 브라우징 활동을 추적하는 것을 방지합니다.
- Android 17은 앱이 사용자의 명시적인 허가 없이 홈 Wi-Fi 네트워크에서 연결된 기기(스마트 TV 또는 카메라 등)를 검색하는 것을 방지하여 개인 정보 보호를 강화합니다.
- 안드로이드 17은 참여 통신사가 2G 네트워크를 기본적으로 비활성화할 수 있도록 함으로써 SMS 기반 사기를 방지하고, 이러한 공격 경로를 자동으로 차단합니다.
HTTPS를 사용하면 온라인 활동이 비공개로 유지되지만, 인터넷 서비스 제공업체와 도청자는 여전히 사용자가 어떤 웹사이트와 앱을 방문하는지 정확히 알 수 있습니다. 이러한 개인정보 보호 허점은 수년간 조용히 존재해 왔으며, 이제 구글은 안드로이드 17 에 탑재된 네 가지 주요 네트워크 보안 업그레이드를 통해 이 문제를 해결하고자 합니다.
안드로이드 17의 암호화된 클라이언트 헬로(ECH) 기능은 어떻게 ISP 추적을 방지하나요?
휴대폰은 처음부터 목적지를 큰 소리로 알리고 있었습니다. 웹사이트에 연결할 때마다 TLS ClientHello라는 연결 과정이 있는데, 이때 기기는 방문하려는 도메인을 명확하고 읽기 쉬운 텍스트로 전송합니다. 인터넷 서비스 제공업체를 포함하여 네트워크를 모니터링하는 모든 사람이 이 정보를 읽을 수 있습니다.
암호화된 클라이언트 헬로(Encrypted Client Hello) 기능은 사용자의 데이터를 암호화하여 실제로 방문하는 웹사이트 외에는 누구도 읽을 수 없도록 합니다. 이 기능은 프라이빗 DNS와 함께 사용하면 인터넷 서비스 제공업체가 사용자의 인터넷 활동을 추적하거나 검색 프로필을 구축하는 것을 방지합니다. 안드로이드는 이 기능을 광범위하게 도입한 최초의 주요 모바일 운영 체제이며 , 이 기능은 Jigsaw와의 협력으로 개발되었고 OkHttp 5.5.0을 통해 개발자 지원이 제공됩니다.
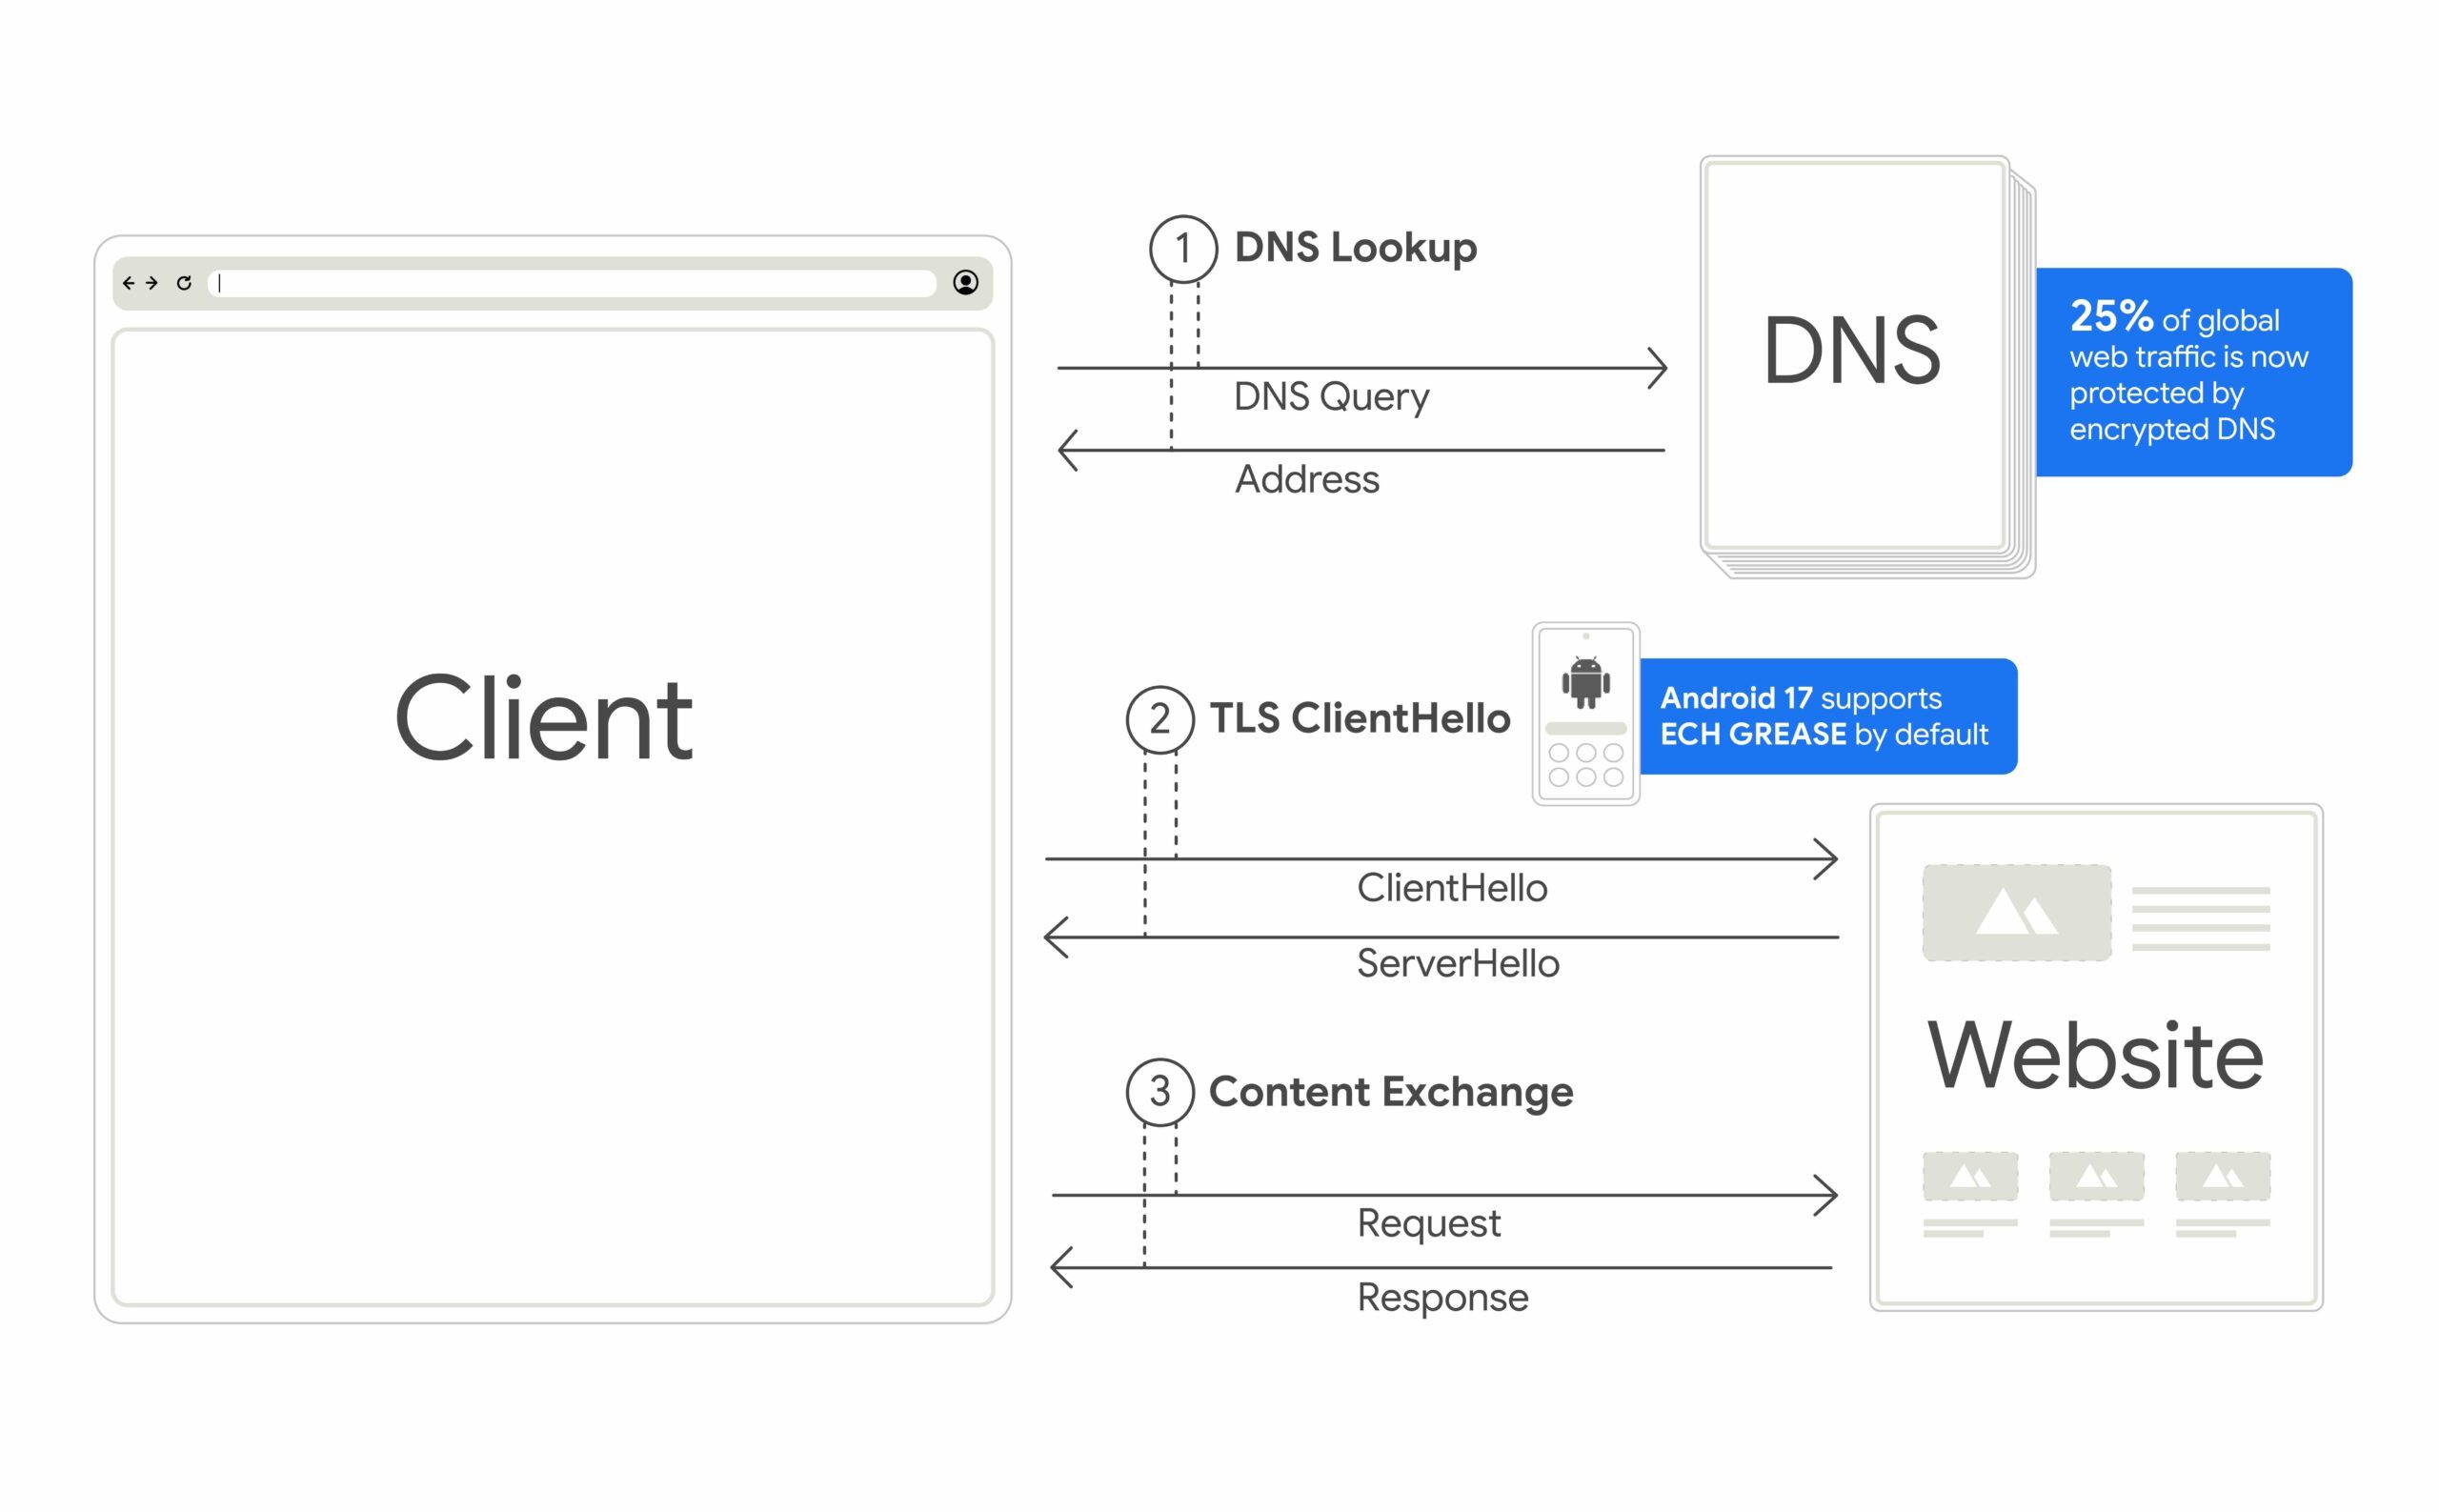
안드로이드 17에 세 가지 보안 기능이 추가됩니다.
ECH 외에도 Android 17에는 더 작지만 여전히 중요한 개인 정보 보호 취약점을 해결하는 세 가지 업그레이드가 포함되어 있습니다.
- 로컬 네트워크 보호이 기능은 앱이 사용자가 소유한 스마트 TV, 보안 카메라 또는 기타 기기를 확인하기 위해 집 Wi-Fi 네트워크를 몰래 스캔하는 것을 방지합니다. 연결된 장치당신의 허락을 먼저 구하지 않고.
- 인증서 투명성이 기능은 이제 기본적으로 구현되어 모든 웹사이트 인증서가 공개적으로 등록되어야 하므로, 해킹당했거나 악의적인 인증 기관이 가짜 인증서를 발급하여 데이터 트래픽을 가로채는 것을 탐지하기 어렵게 만듭니다.
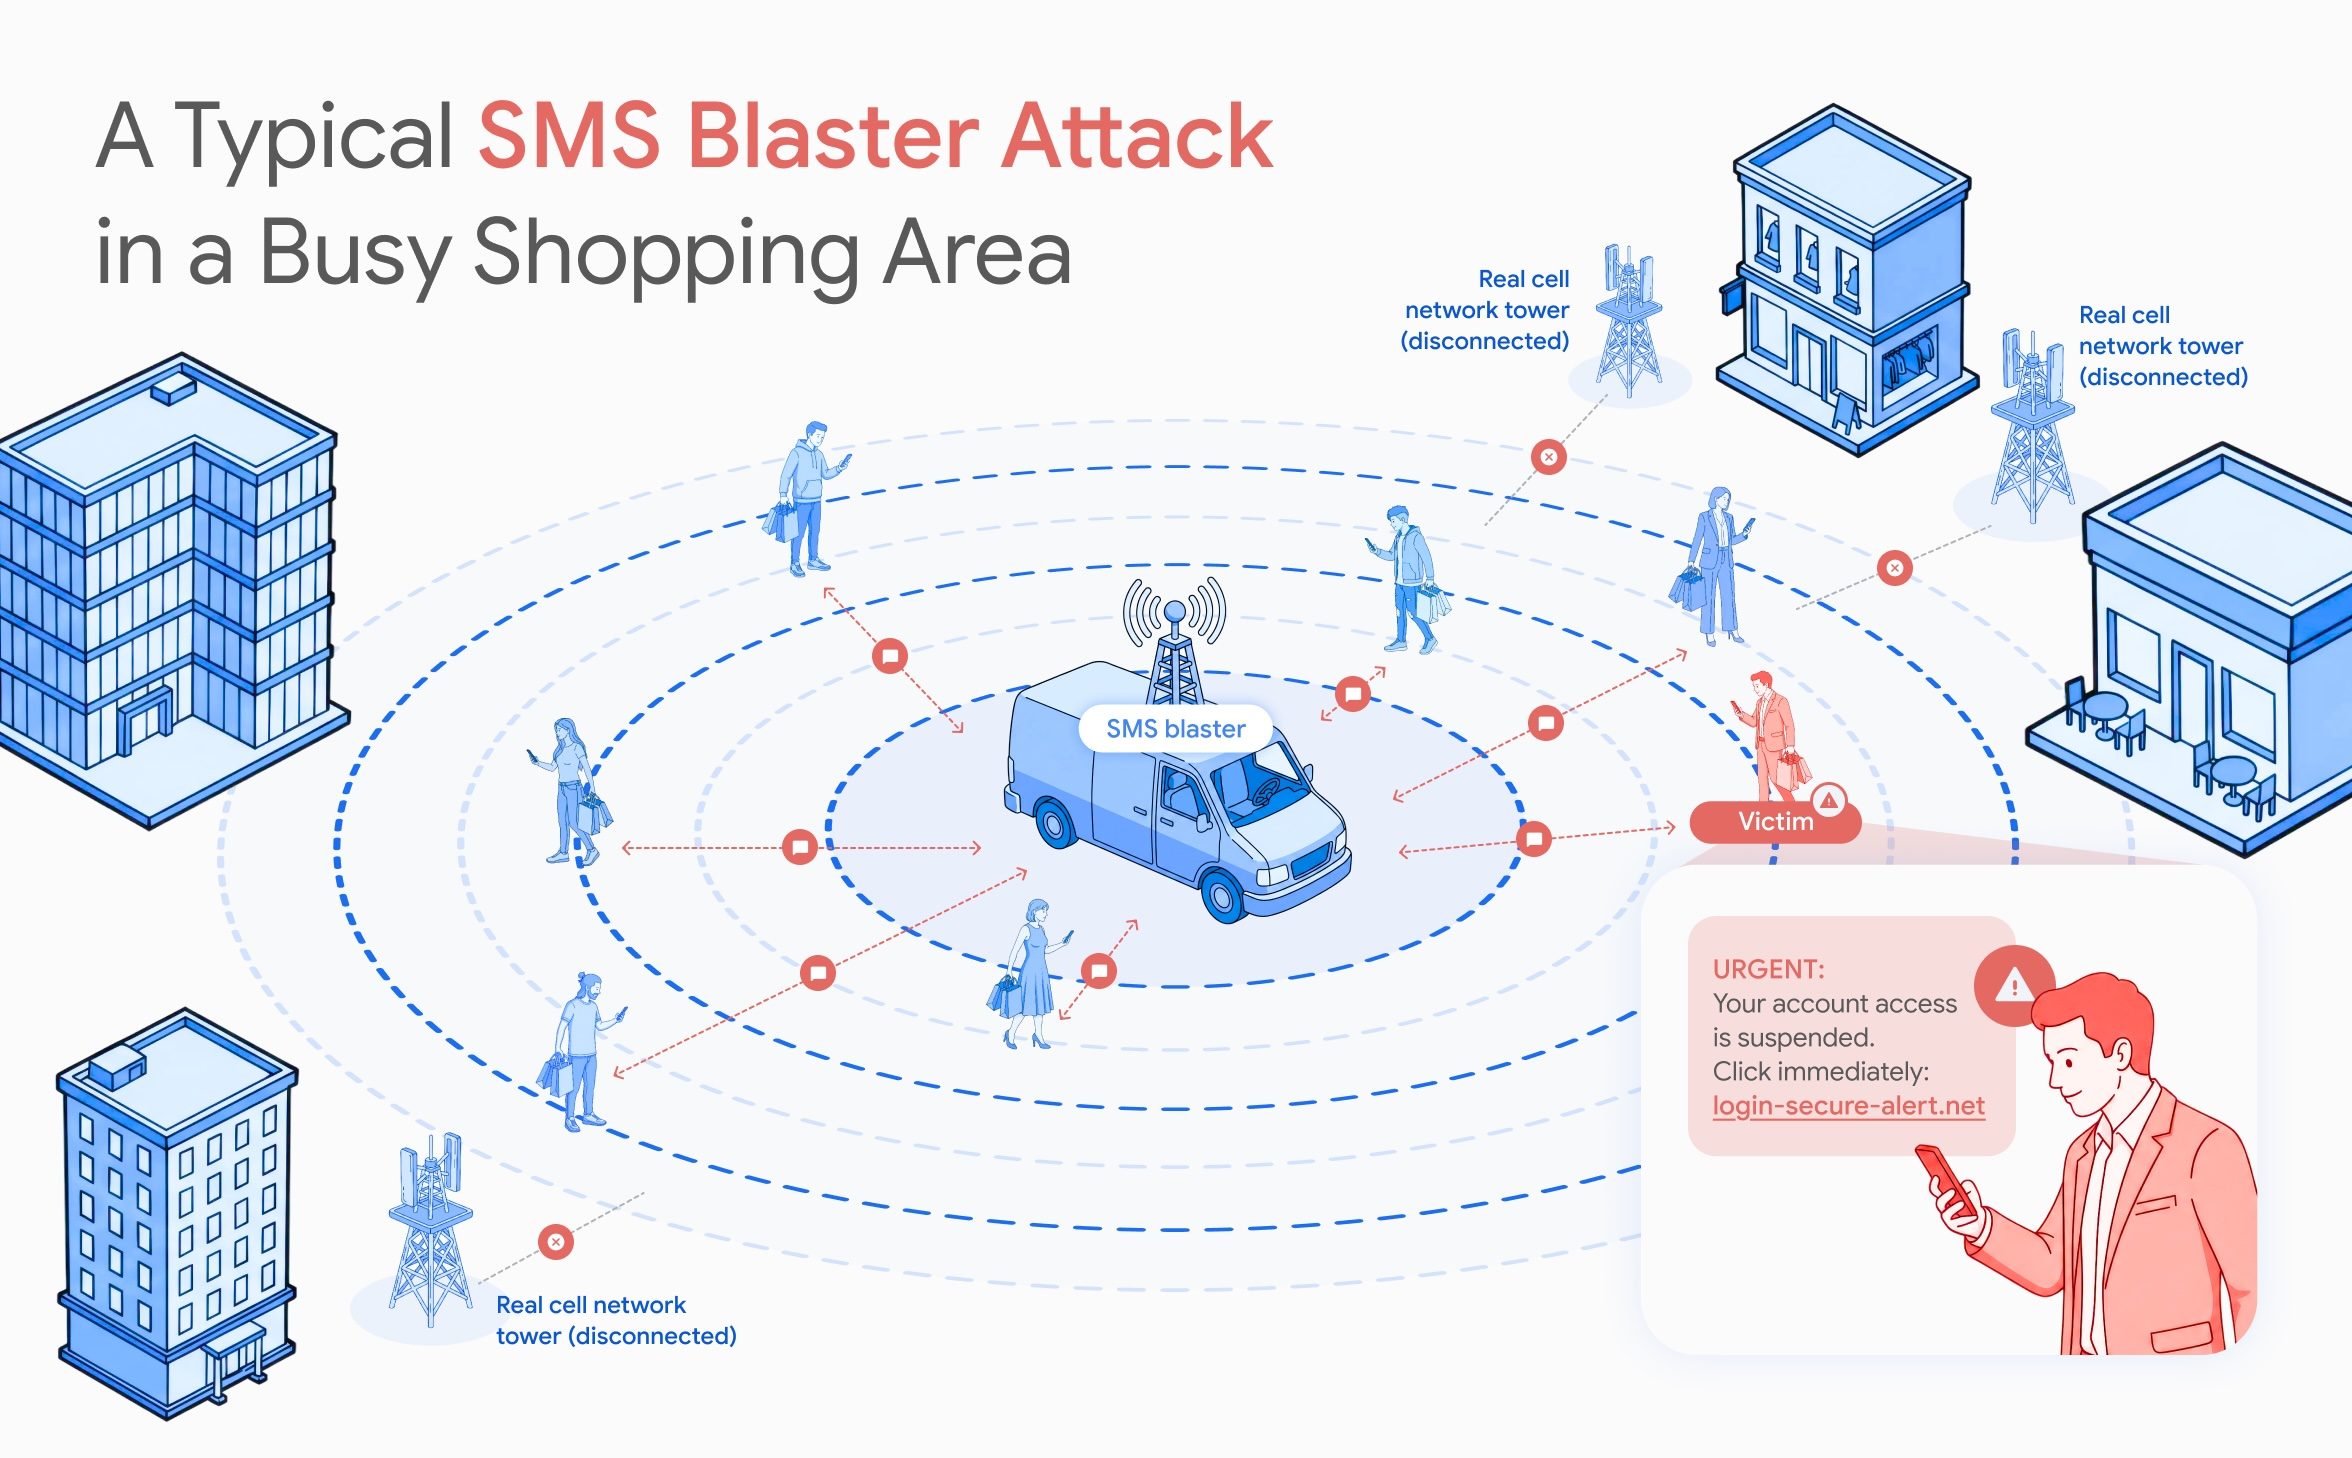
- 클릭 한 번으로 2G 보호싸움 이 기능 피싱 공격은 범죄자들이 "SMS 블래스터"라고 불리는 장치를 이용해 주변 휴대전화를 구식의 보안이 취약한 2G 네트워크에 강제로 연결한 후, 최신 스팸 필터를 우회하는 피싱 메시지를 전송하는 수법입니다. 안드로이드 17에서는 참여 이동통신사가 2G 네트워크를 기본적으로 비활성화할 수 있도록 하여, 사용자의 별도 조치 없이도 이러한 공격 경로를 완전히 차단할 수 있습니다.
이 네 가지 변화를 통해 휴대전화가 세상과 연결되는 방식에 여전히 존재하는 가장 큰 개인정보 보호 허점들을 해소할 수 있을 것입니다.
댓글이 닫혀있다.